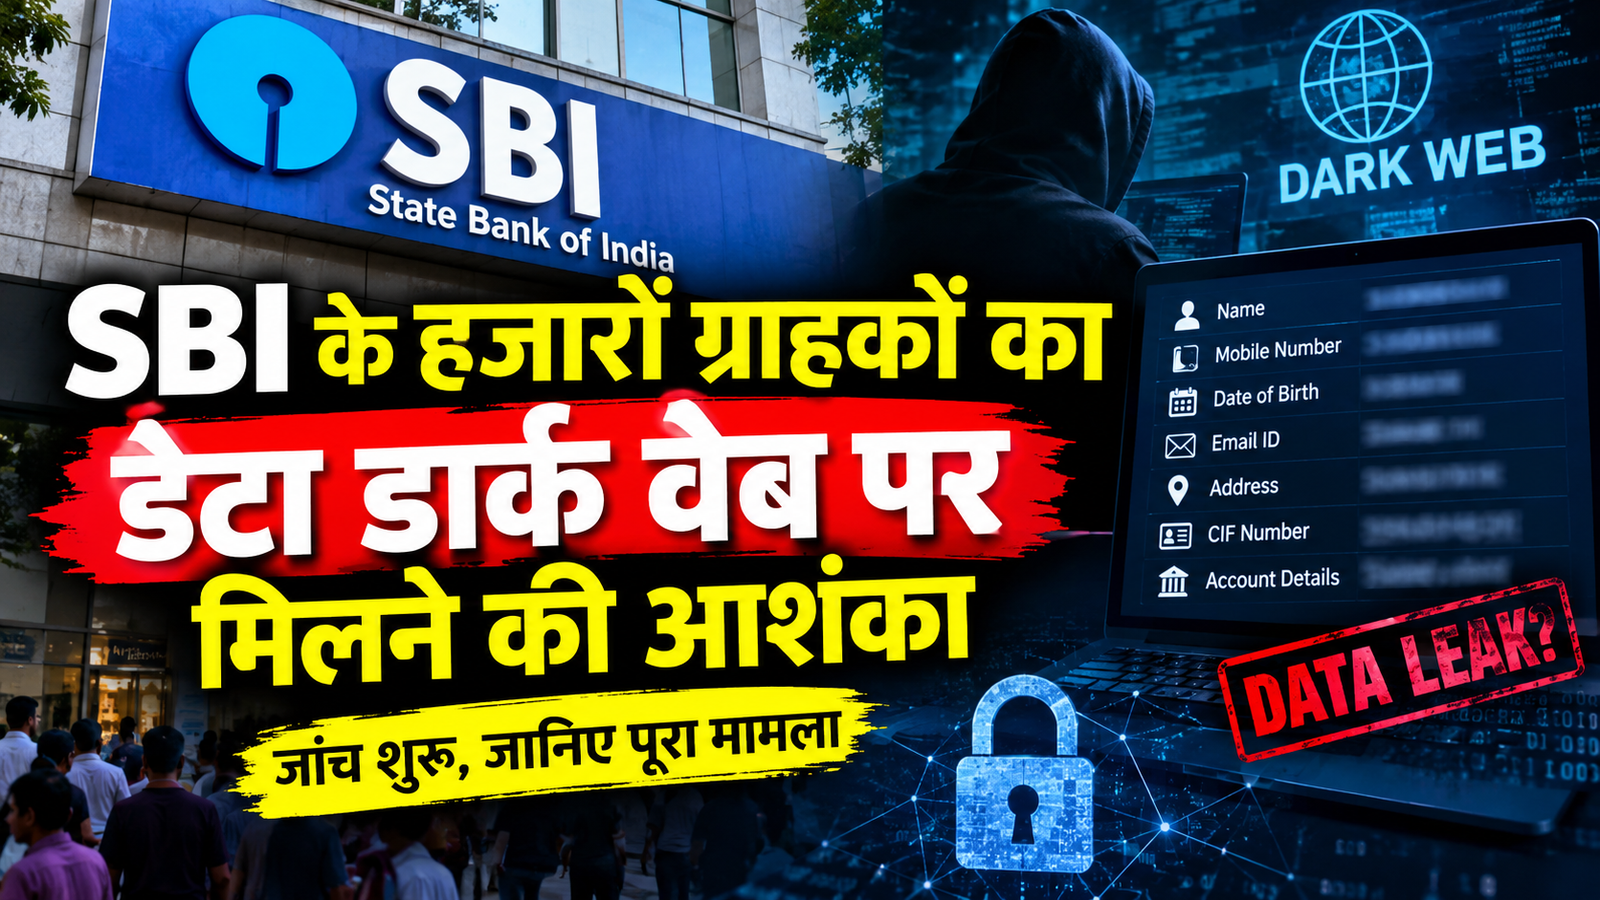
भारतीय स्टेट बैंक ने लगभग 3.75 लाख रिकॉर्ड की शुरुआती जांच में 3,897 रिकॉर्ड में व्यक्तिगत जानकारी की पहचान की है। बैंक ने मामले की जांच शुरू कर दी है और फिलहाल अपने मुख्य कामकाज पर किसी बड़े असर से इनकार किया है।
SBI डेटा एक्सपोजर: क्या है पूरा मामला?
देश के सबसे बड़े सार्वजनिक क्षेत्र के बैंक, भारतीय स्टेट बैंक (SBI) से जुड़ा संभावित डेटा एक्सपोजर का मामला सामने आया है। बैंक डार्क वेब पर उपलब्ध कुछ रिकॉर्ड की जांच कर रहा है, जिनमें ग्राहकों की निजी जानकारी होने की आशंका है।
शुरुआती जांच के दौरान लगभग 3.75 लाख रिकॉर्ड की समीक्षा की गई। इनमें से 3,897 रिकॉर्ड में व्यक्तिगत पहचान से जुड़ी जानकारी मिलने की बात सामने आई है।
बैंक को इस मामले से संबंधित अलर्ट 16 अक्टूबर 2026 को मिले थे। इसके बाद SBI ने अपनी साइबर सुरक्षा प्रक्रिया सक्रिय की और घटना की जांच शुरू कर दी।
मामले की गंभीरता को देखते हुए बैंक ने स्वतंत्र साइबर सुरक्षा एजेंसी की मदद ली है। इस एजेंसी का काम उपलब्ध रिकॉर्ड की प्रामाणिकता की जांच करना, संभावित डेटा एक्सपोजर के स्रोत का पता लगाना और ग्राहकों पर पड़ने वाले संभावित प्रभाव का आकलन करना है।
बैंक के अनुसार, इस घटना से उसके मुख्य कारोबारी संचालन, वित्तीय प्रदर्शन या व्यावसायिक निरंतरता पर कोई महत्वपूर्ण प्रभाव नहीं पड़ा है। हालांकि, मामले की पूरी तस्वीर जांच के बाद ही स्पष्ट हो सकेगी।
किन जानकारियों को लेकर जताई गई आशंका?
प्रारंभिक रिपोर्टों के अनुसार, संदिग्ध रिकॉर्ड में ग्राहकों की व्यक्तिगत जानकारी शामिल हो सकती है। इनमें नाम, मोबाइल नंबर, जन्मतिथि, ईमेल आईडी और आवासीय पते जैसे विवरण शामिल बताए गए हैं।
इसके अलावा, कुछ रिकॉर्ड में बैंक शाखा से संबंधित जानकारी, कस्टमर इन्फॉर्मेशन फाइल (CIF) पहचान संख्या और लोन या ग्राहक संबंधी गतिविधियों का मेटाडेटा भी होने की बात कही गई है।
ऐसी जानकारी का गलत इस्तेमाल करके साइबर अपराधी लोगों को निशाना बनाने की कोशिश कर सकते हैं।
हालांकि, अभी यह मान लेना सही नहीं होगा कि इन सभी जानकारियों की प्रामाणिकता की पुष्टि हो चुकी है। जांच एजेंसी को यह भी पता लगाना होगा कि रिकॉर्ड वास्तव में SBI के ग्राहकों से संबंधित हैं या नहीं और उनमें मौजूद जानकारी कितनी पूर्ण है।
एक महत्वपूर्ण बात यह है कि 3.75 लाख रिकॉर्ड की समीक्षा और 3,897 रिकॉर्ड में व्यक्तिगत जानकारी की पहचान अलग-अलग आंकड़े हैं। इन दोनों को एक ही तरह से प्रस्तुत करना भ्रामक हो सकता है।
बैंक ने क्या कार्रवाई की?
अलर्ट मिलने के बाद SBI ने साइबर सुरक्षा से जुड़ी अपनी प्रतिक्रिया प्रक्रिया शुरू की। मामले की तकनीकी जांच के लिए CERT-In से संबद्ध स्वतंत्र एजेंसी को नियुक्त किया गया है।
जांच में मुख्य रूप से तीन पहलुओं पर ध्यान दिया जा रहा है:
- संदिग्ध रिकॉर्ड की प्रामाणिकता और प्रकृति का पता लगाना।
- यह समझना कि डेटा डार्क वेब पर कैसे पहुंचा।
- ग्राहकों और बैंक की सुरक्षा से जुड़े संभावित जोखिमों का आकलन करना।
बैंक ने कहा है कि जरूरत के अनुसार सुधारात्मक और बचाव संबंधी कदम उठाए जा रहे हैं।
फिलहाल उपलब्ध जानकारी के आधार पर यह निष्कर्ष नहीं निकाला जा सकता कि किसी ग्राहक के बैंक खाते में अनधिकृत प्रवेश हुआ है या इस घटना के कारण किसी को आर्थिक नुकसान पहुंचा है।
इसलिए जांच के निष्कर्षों और बैंक की आधिकारिक जानकारी पर नजर रखना जरूरी है।
ग्राहकों के लिए कितनी गंभीर है यह स्थिति?
डिजिटल बैंकिंग के विस्तार के साथ ग्राहकों की निजी जानकारी की सुरक्षा पहले से अधिक महत्वपूर्ण हो गई है। व्यक्तिगत विवरण गलत हाथों में पहुंचने पर उनका इस्तेमाल फर्जी फोन कॉल, संदेश और ऑनलाइन धोखाधड़ी के लिए किया जा सकता है।
उदाहरण के तौर पर, यदि किसी व्यक्ति का नाम और मोबाइल नंबर किसी संदिग्ध व्यक्ति के पास पहुंच जाता है, तो वह खुद को बैंक अधिकारी बताकर संपर्क कर सकता है। इसके बाद वह खाते को सुरक्षित रखने, केवाईसी अपडेट करने या किसी कथित समस्या को दूर करने के बहाने गोपनीय जानकारी मांग सकता है।
ऐसे मामलों में अपराधी अक्सर लोगों के डर या जल्दबाजी का फायदा उठाने की कोशिश करते हैं।
हालांकि, व्यक्तिगत जानकारी के संभावित एक्सपोजर का अर्थ यह नहीं है कि बैंक खाते का पासवर्ड भी लीक हो गया है या खाते से पैसे निकाल लिए गए हैं। SBI के मामले में ऐसे परिणामों की पुष्टि करने वाली जानकारी अभी उपलब्ध नहीं है।
फिर भी, ग्राहकों को सतर्क रहना चाहिए और किसी भी संदिग्ध गतिविधि को नजरअंदाज नहीं करना चाहिए।
SBI ग्राहकों को इन बातों का रखना चाहिए ध्यान
मामले की जांच जारी रहने के दौरान ग्राहक कुछ सामान्य सुरक्षा उपाय अपनाकर संभावित जोखिम कम कर सकते हैं।
OTP किसी को न बताएं: बैंक कर्मचारी होने का दावा करने वाले व्यक्ति के साथ भी OTP, ATM PIN या इंटरनेट बैंकिंग पासवर्ड साझा न करें।
फोन कॉल की पुष्टि करें: यदि कोई व्यक्ति बैंक खाते के बंद होने या ब्लॉक होने की धमकी देता है, तो घबराने के बजाय बैंक के आधिकारिक माध्यम से जानकारी की पुष्टि करें।
संदिग्ध लिंक से बचें: अनजान SMS, ईमेल या सोशल मीडिया संदेशों में दिए गए लिंक पर क्लिक न करें।
लेनदेन की निगरानी करें: अपने बैंक खाते की गतिविधियों पर नजर रखें। किसी अनधिकृत लेनदेन की जानकारी मिलने पर तुरंत बैंक को सूचित करें।
साइबर धोखाधड़ी की शिकायत करें: भारत में साइबर वित्तीय धोखाधड़ी होने पर हेल्पलाइन नंबर 1930 पर संपर्क किया जा सकता है। शिकायत के लिए राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल का इस्तेमाल भी किया जा सकता है।
आगे क्या होगा?
SBI से जुड़े इस मामले में जांच पूरी होने के बाद ही संदिग्ध डेटा की वास्तविक स्थिति, उसके स्रोत और ग्राहकों पर पड़ने वाले संभावित प्रभाव के बारे में अधिक स्पष्ट जानकारी मिल सकेगी।
बैंक के लिए यह सुनिश्चित करना महत्वपूर्ण होगा कि संभावित सुरक्षा खामियों की पहचान की जाए और आवश्यकता के अनुसार सुधारात्मक कदम उठाए जाएं।
फिलहाल, बैंक ने अपने मुख्य कारोबारी कामकाज पर किसी महत्वपूर्ण प्रभाव से इनकार किया है। लेकिन ग्राहकों की व्यक्तिगत जानकारी से जुड़े सवालों के जवाब जांच के निष्कर्षों पर निर्भर करेंगे।
यह मामला एक बार फिर बताता है कि डिजिटल बैंकिंग में केवल लेनदेन की सुरक्षा ही नहीं, बल्कि ग्राहकों की व्यक्तिगत जानकारी की सुरक्षा भी उतनी ही जरूरी है।

1 thought on “SBI के हजारों ग्राहकों का डेटा डार्क वेब पर मिलने की आशंका, साइबर सुरक्षा एजेंसी करेगी जांच”